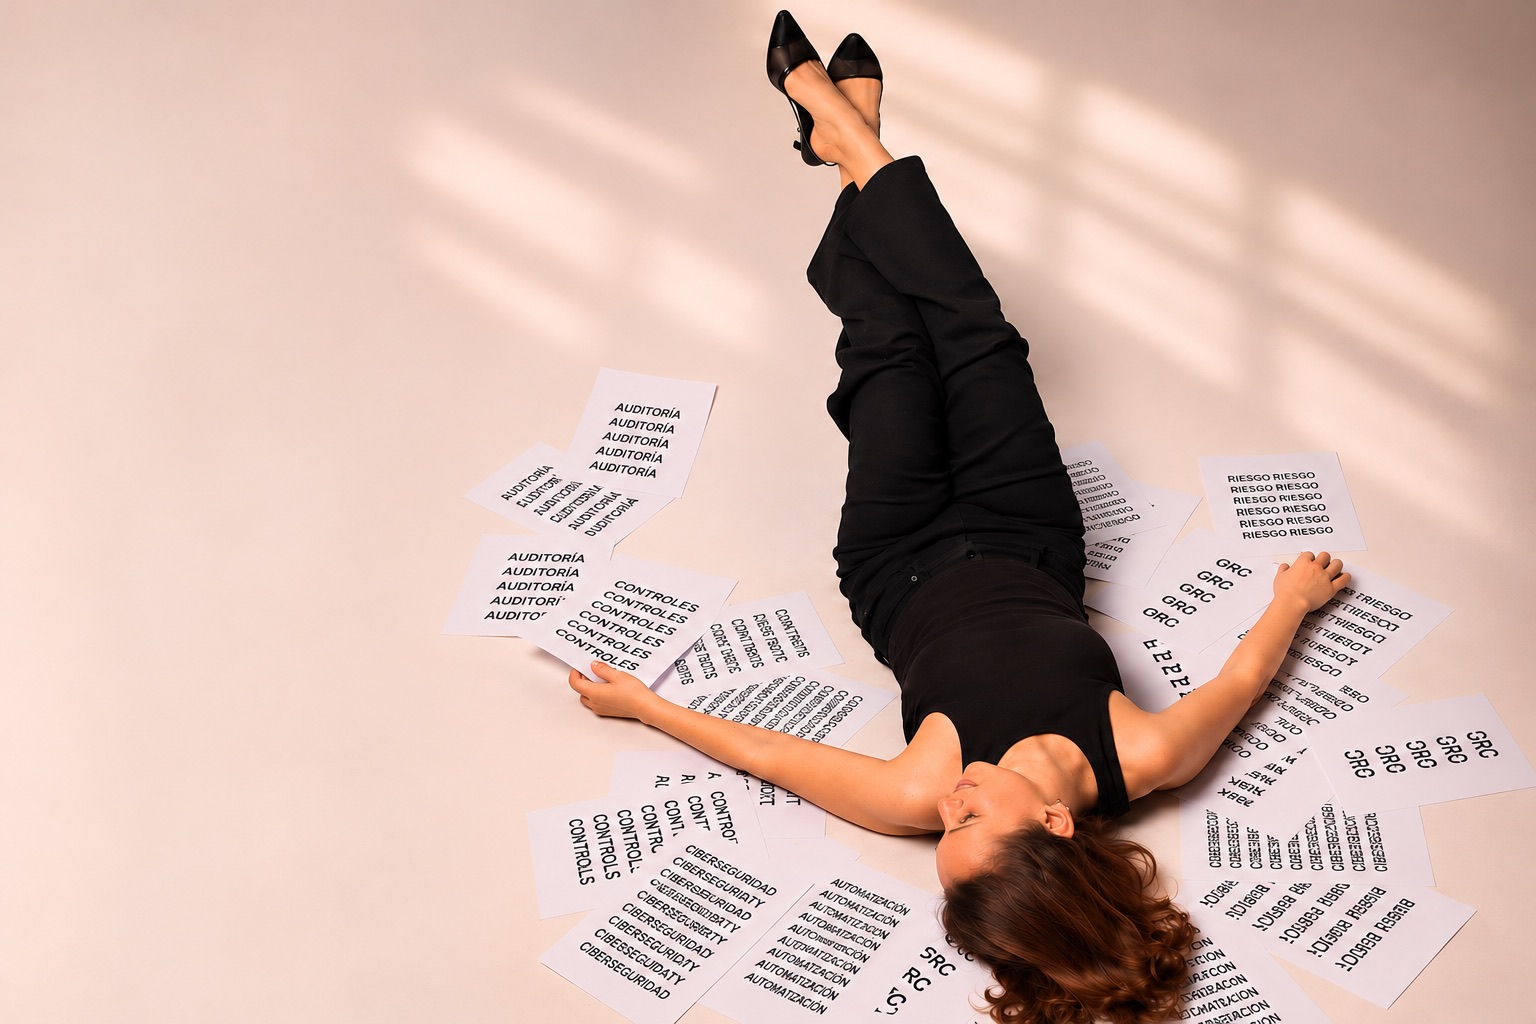
Mujer vestida de negro y con tacones, tumbada en el suelo y rodeada de folios con las palabras auditoría, controles, riesgo, GRC, ciberseguridad y automatización.

De los riesgos a las decisiones.

Gobernanza y cumplimiento de IA, riesgos tecnológicos y auditoría de seguridad

Ocho informes sobre un mismo hospital simulado. Análisis, evidencias y recomendaciones.

Explorar los informes

No todo riesgo se resuelve con otro control.

A veces, lo primero es entender qué está pasando. Qué sabemos, qué estamos dando por supuesto y qué evidencias tenemos para distinguir una cosa de la otra.

Porque identificar un riesgo es solo el principio. Lo interesante viene después: valorar su impacto, entender qué obligaciones entran en juego y decidir qué medidas tienen sentido.

Y no siempre se trata de añadir más controles. A veces hay que revisar los que ya existen, cuestionar una decisión o reconocer que todavía falta información.

Porque cumplir importa. Pero entender qué estamos protegiendo, por qué y para quién, importa todavía más.

Un hospital. Ocho informes. Y muchas preguntas por resolver.

Todo empieza con un hospital ficticio: PYME Sanitaria Mediterránea, una organización simulada que sirve como punto de partida para analizar problemas de seguridad, riesgos tecnológicos y cumplimiento normativo.

El trabajo comienza por entender su entorno: qué sistemas y datos hay que proteger, qué responsabilidades existen y cómo organizar la seguridad.

Pero un análisis lleva a otro.

Identificar los riesgos plantea nuevas preguntas sobre los controles. Revisar los controles lleva a examinar evidencias. Y cuando aparecen hallazgos, toca entender qué obligaciones entran en juego, cómo se relacionan y qué decisiones conviene tomar.

A lo largo de ocho informes, el caso va incorporando nuevas capas: gestión de riesgos, privacidad, auditoría interna, cumplimiento integrado, función del DPO y gobernanza y cumplimiento de inteligencia artificial.

No son ocho proyectos independientes ni actuaciones realizadas en un hospital real. Es un único caso simulado que permite seguir el razonamiento, desde las primeras preguntas hasta las decisiones más complejas.

Porque encontrar el problema es solo el principio.

Una cosa es identificar un riesgo. Otra es comprobar qué está pasando, entender sus consecuencias y decidir qué hacer.

En este caso hospitalario, tres informes muestran cómo fue avanzando el análisis: desde la revisión de los controles de seguridad hasta la coordinación de obligaciones normativas y la gobernanza y cumplimiento de inteligencia artificial.

Auditoría interna de seguridad · ISO 27001

Abrir PDF · 11 págs.

Informe 05 · Una copia de seguridad que no copiaba lo importante

¿De qué sirve tener copias de seguridad si no podemos recuperar lo que necesitamos?

La política establecía copias diarias y los registros indicaban que la tarea había terminado. Pero había un problema: la base de datos de historias clínicas estaba excluida de la configuración y la prueba de restauración no permitió recuperarla.

La auditoría interna identificó esta situación a partir de las evidencias del caso, valoró su gravedad y planteó medidas correctivas.

El hallazgo dejó algo claro: no basta con comprobar que una copia se ejecutó; también hay que verificar qué se está copiando y si puede recuperarse.
Cumplimiento integrado · ISO 27001, RGPD y NIS2

Abrir PDF · 10 págs.

Informe 06 · Cumplir tres normas no debería significar hacer tres veces el mismo trabajo

¿Cómo atender las exigencias de ISO 27001, RGPD y NIS2 sin gestionar cada obligación por separado?

Esa fue una de las cuestiones que surgieron después de revisar los hallazgos de la auditoría.

El informe conecta controles, requisitos y evidencias para encontrar puntos en común y establecer prioridades.

También pone números sobre la mesa: coordinar el trabajo podría ahorrar unas 43 horas y 2.795 €, según la estimación realizada.

Gobernanza y cumplimiento de inteligencia artificial · Enfoque legal y GRC

Abrir PDF · 11 págs.

Informe 08 · Antes de incorporar IA, hay preguntas que no se pueden saltar

¿Qué habría que comprobar antes de utilizar inteligencia artificial para apoyar decisiones clínicas?

No basta con saber qué hace el sistema. También importa para qué se utiliza, quién supervisa sus resultados y qué responsabilidades corresponden a cada parte.

El informe analiza usos de IA relacionados con el triaje y el diagnóstico, estudia las posibles vías de clasificación regulatoria y conecta las obligaciones del RGPD con las del AI Act.

A partir de ese análisis, propone controles, responsables y evidencias, y señala qué información debe confirmarse antes de cerrar determinadas decisiones.

Porque incorporar IA no significa delegar en ella la responsabilidad de decidir.

Las buenas decisiones no aparecen de la nada.

Detrás de cada hallazgo hay preguntas que hacer, riesgos que valorar y detalles que conviene no pasar por alto.

En el mismo caso hospitalario, estos tres informes ayudan a entender cómo se fue construyendo el análisis que sostiene las decisiones.

Análisis y tratamiento de riesgos · MAGERIT

Informe 03 · No todos los riesgos merecen la misma respuesta

¿Por dónde empezar cuando hay tantos riesgos que atender?

No todos tienen la misma gravedad ni afectan de la misma manera a la organización.

El informe utiliza MAGERIT para identificar activos y amenazas, valorar los riesgos y analizar cómo cambian al considerar los controles existentes.

A partir de ahí, propone medidas de tratamiento y establece prioridades.

Porque gestionar riesgos no consiste en intentar resolverlo todo a la vez, sino en saber qué necesita atención primero.

Abrir PDF · 12 págs.

Protección de datos sanitarios · RGPD

Informe 04 · Los datos de salud necesitan algo más que buenas intenciones

¿Qué hace falta para proteger los datos de los pacientes, además de mantenerlos seguros?

La seguridad es fundamental, pero también importa saber qué datos se utilizan, para qué, con qué base jurídica y quién tiene responsabilidades sobre su tratamiento.

El informe analiza estas cuestiones, aborda una brecha de seguridad simulada y examina cómo incorporar la privacidad desde el diseño.

Porque proteger datos personales no es solo evitar accesos indebidos. También es asegurarse de que su utilización esté justificada.

Abrir PDF · 11 págs.

Privacidad, biometría y función del DPO · RGPD

Informe 07 · Que una tecnología sea posible no significa que sea necesaria

¿Tiene sentido utilizar reconocimiento facial para controlar el acceso del personal si existen alternativas menos intrusivas?

El análisis examina una propuesta de identificación biométrica y valora sus implicaciones para la privacidad y los derechos de las personas.

La evaluación de impacto resulta desfavorable en las condiciones analizadas. Por eso, se recomienda no continuar con el sistema biométrico en esas condiciones y optar por una alternativa basada en tarjeta y PIN.

Porque una buena decisión de seguridad también puede ser decidir no utilizar una tecnología.

Abrir PDF · 13 págs.

De las primeras preguntas a las decisiones más complejas.

Todo empezó por entender qué necesitaba proteger el hospital y qué responsabilidades había que tener en cuenta.

Después llegaron los riesgos, la privacidad, la auditoría y nuevas preguntas sobre cómo coordinar el cumplimiento y abordar el uso de inteligencia artificial.

Estos son los ocho informes que forman el recorrido completo de Ciber en Tacones. Cada uno añade una capa al análisis del mismo caso hospitalario simulado.

  1. Informe 01 · Por dónde empezar

    Un primer acercamiento al entorno del hospital: qué normas podían resultar aplicables, qué responsabilidades había que identificar y cómo organizar el gobierno de la seguridad.

    Ecosistema GRC y responsabilidades

    Abrir PDF · 8 págs.
  2. Informe 02 · Poner orden en la seguridad

    Una propuesta inicial para definir el alcance y la planificación de un Sistema de Gestión de Seguridad de la Información (SGSI).

    Planificación del SGSI · ISO 27001

    Abrir PDF · 9 págs.
  3. Informe 03 · No todos los riesgos merecen la misma respuesta

    Identificación de activos y amenazas, valoración de riesgos y propuesta de medidas de tratamiento utilizando MAGERIT.

    Análisis y tratamiento de riesgos

    Abrir PDF · 12 págs.
  4. Informe 04 · Los datos de salud necesitan algo más que buenas intenciones

    Análisis de tratamientos de datos sanitarios, bases jurídicas, responsabilidades y medidas de protección, incluida una brecha de seguridad simulada.

    Protección de datos sanitarios · RGPD

    Abrir PDF · 11 págs.
  5. Informe 05 · Una copia de seguridad que no copiaba lo importante

    Auditoría interna simulada que examina evidencias, documenta hallazgos y propone medidas correctivas ante deficiencias de seguridad.

    Auditoría interna de seguridad · ISO 27001

    Abrir PDF · 11 págs.
  6. Informe 06 · Cumplir tres normas no debería significar hacer tres veces el mismo trabajo

    Un mapa que relaciona los hallazgos y controles del caso con las obligaciones de ISO 27001, RGPD y NIS2 para coordinar esfuerzos y establecer prioridades.

    Cumplimiento integrado

    Abrir PDF · 10 págs.
  7. Informe 07 · Que una tecnología sea posible no significa que sea necesaria

    Análisis de una propuesta de reconocimiento facial, evaluación de impacto desfavorable y recomendación de una alternativa menos intrusiva.

    Privacidad, biometría y función del DPO

    Abrir PDF · 13 págs.
  8. Informe 08 · Antes de incorporar IA, hay preguntas que no se pueden saltar

    Análisis de usos clínicos de inteligencia artificial, clasificación regulatoria condicionada, responsabilidades y controles de gobernanza y cumplimiento.

    Gobernanza y cumplimiento de inteligencia artificial

    Abrir PDF · 11 págs.
Mujer vestida de negro sentada en un sillón claro, con una planta detrás.

La ciberseguridad también lleva tacones.

Cuando hablamos de ciberseguridad, es fácil que aparezca la misma imagen: alguien con capucha, rodeado de pantallas y haciendo cosas que parecen sacadas de una película.

Pero la ciberseguridad es mucho más que eso.

También consiste en entender riesgos, proteger información, interpretar obligaciones y tomar decisiones que afectan a organizaciones y personas. Y para hacer todo eso no hace falta llevar capucha. Ni parecer un personaje de película.

Ciber en Tacones nació de las ganas de romper con esa imagen y mostrar que existen muchas maneras de aportar a esta profesión.

El nombre tiene un punto de humor, claro. Los tacones siempre me han parecido una herramienta bastante versátil. Pero también forman parte de mi identidad, y no veía por qué tenía que dejarlos fuera de este mundo.

Porque se puede hablar de riesgos, auditoría, privacidad y cumplimiento con rigor, sin perder la personalidad por el camino.

Y si conseguimos que la ciberseguridad resulte un poco menos intimidante y bastante más comprensible, mejor todavía.